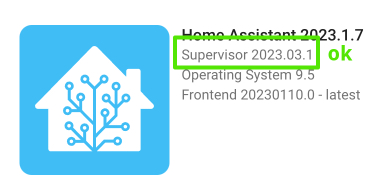
Foi divulgada em 8 de Março a existência de uma vulnerabilidade no HA que permitia acesso não autenticado às APIs do Supervisor basicamente desde sempre (2017). É possível aos atacantes instalar add-ons e descarregar backups, os quais podem conter senhas ou outras chaves para serviços na cloud e dentro das nossas próprias redes.
É importante tomar medidas tais como verificar aqui se a actualização 2023.03.1 já foi aplicada automaticamente e possivelmente mudar senhas de acesso que possam ter sido comprometidas. Isto é ainda mais aconselhado no caso de temos o HA acessível na internet pública (por exemplo, através de DuckDNS sem utilização de VPNs e afins).
Volto a alertar que ter o HA acessível publicamente na internet não é de todo recomendado e que existem Addons para permitir o acesso só a partir dos nossos dispositivos.
À partida é possível com uma espécie de “jump host” para as APIs dos Cloud Voice Assistants poderem usar. Alternativamente podemos exigir certificados de cliente HTTPS em todas as APIs excepto as dos Cloud Voice Assistants. Em ambos os casos essas APIs permanecem acessíveis na internet.
Ao deixar APIs abertas estamos a abrir um possível ponto de ataque mas sempre é melhor do que ter tudo publicamente acessível.