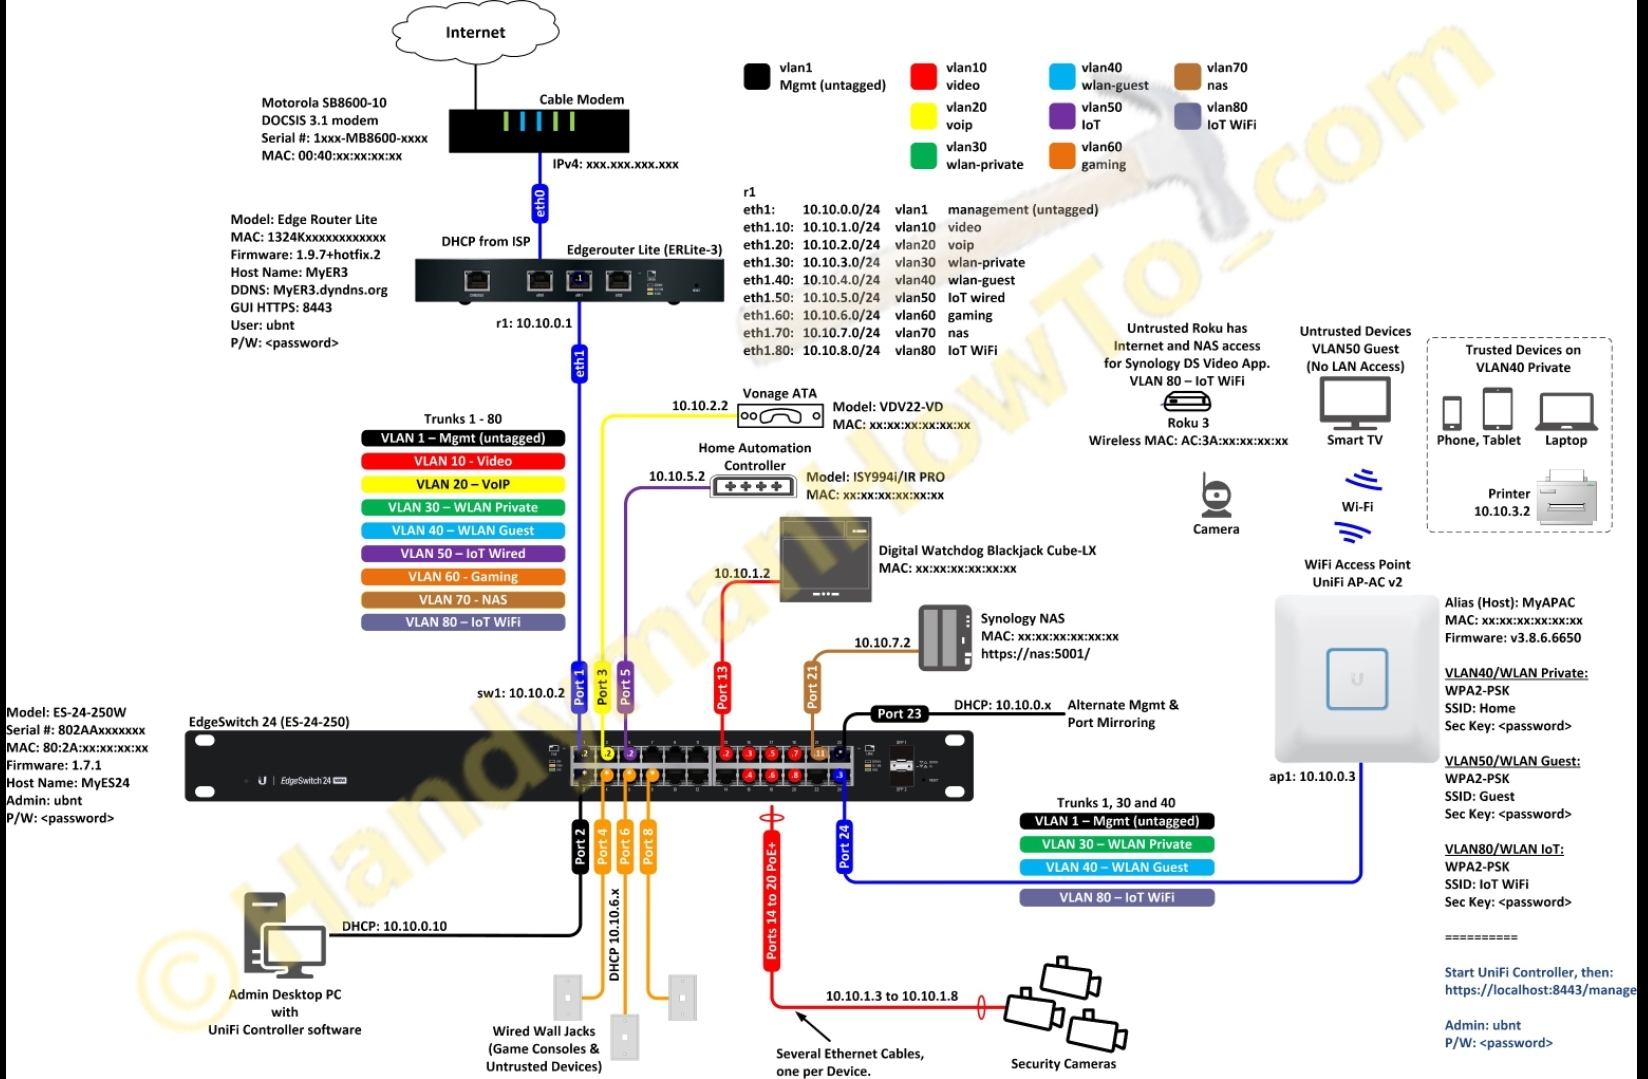
@Luis_Andrade exacto, o dentro para dentro e o dentro para fora são normalmente esquecidos. Eu neste momento tenho 3 subredes (associadas 3 VLANs):
Privada
Na privada estão os servidores e computadores e telemóveis e afins.
Domótica
Na domótica está tudo o que é de domótica (sonoffs, impressora, ares condicionados, sonos, etc.). Esta sub-rede não consegue aceder a nada. Aliás, no router chama-se JAULA. Mas tenho algumas regras específicas para, por exemplo, as Sonos conseguir aceder ao Spotify. E tenho uma bridge de mDNS entre esta sub-rede a privada para a impressora poder ser descoberta pelos telemóveis e para conseguir controlar as Sonos e ares condicionados e etc.
Convidados
Só dá acesso à Internet, mais nada. Até o meu laptop do escritório (que não precisa de aceder a nada caseiro) está ligado esta.
Deu algum trabalho no início. Mas agora é um descanso e sinto-me preparado para o que aí vem.
Curiosidade: quando passei o Xiaomi Gateway para esta sub-rede ele deixou de funcionar. Descobri que conversava com a China. E quando não conseguia conversar com a China deixava de funcionar. Era o que faltava. Substituí-o por um dongle Zigbee e acabou-se o problema. Nada de dependências externas, e muito menos quando não são fundamentais.
A minha rede é cerca de 4x maior do que a imagem … por ter basicamente 3 redes iguais para desenvolvimento, testes e mais uma para trabalho… já sem contar com outras redes que vou criando e destruindo para algum projeto.
Adicionalmente, falta ainda a parte de redundância de ligação de internet e a que está isolada para a parte de IPTV da box do operador… que praticamente não utilizo porque tenho o meu próprio servidor de IPTV com origem no sinal do operador.
Adorava ter capacidade financeira para adquirir esse hardware e fazer o mesmo já agora, qual é a tua operadora? Ligas da ONT (no caso de ser fibra) ao edgerouter? E que equipamento utilizas para o HA ?
Não é necessário grande capacidade financeira. Consegues adquirir na internet equipamentos empresariais usados (switch, routers e aps da cisco, aruba, … ) a baixo custo que permitem fazer o mesmo.
A minha ligação principal é da MEO fibra com ONT ligada diretamente a um router onde recebo mais 2 ligações para backup (NOS e 4g) de outro router.
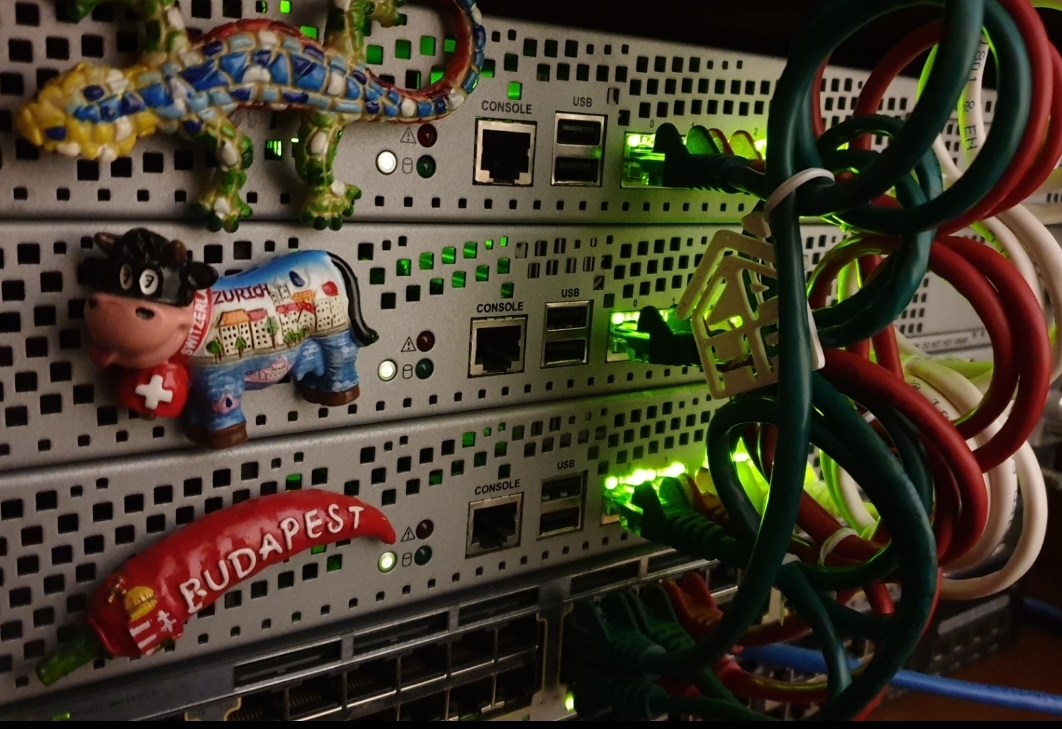
Atualmente, estou com o HA numa VM dentro de um cluster de alta disponibilidade em proxmox e ceph, feito com 3 firewalls antigas que modifiquei.
Sensacional! Parabéns! Gostaria muito de um material de como montar um cluster semelhante a esse. Ele é completamente redundante a falha de hardware? Se puder passar mais informações será muito legal.
Totalmente redundante a falhas totais de cada um dos equipamentos. Pode no limite ficar só um equipamento operacional (não é recomendado por questões de quórum).
A forma como tenho configurado pode falhar um em três e as VMs passam automaticamente para os outros sem qualquer intervenção humana. Na parte de recuperação (quando o que falha volta a ficar disponível), a distribuição das VMs volta ao normal de forma automática.
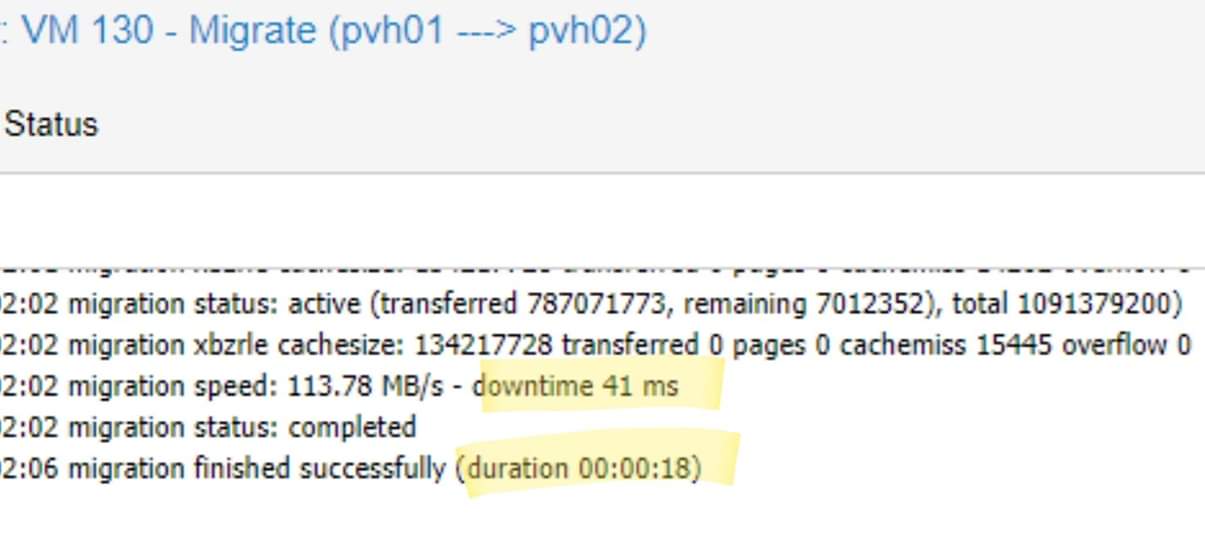
Passar de um equipamento para outro, uma VM é praticamente impercetível (tive no máximo meio segundo de indisponibilidade) mantendo todas as operações e transações sempre online.
Profissional! Posso montar o cluster com duas caixas dessas x86/AMD64 vendidas na china para uso com pfsense ficando uma como Master e outra como Slave? Você roda Debian na VM?
As boas práticas recomendam 3 equipamentos para teres quórum de decisão. Dois decidem o que está correto se 1 falhar, por decisão de maioria. No caso de ser só 2 pode dar problemas se ambos “pensarem” o mesmo.
Sim essas máquinas servem perfeitamente. O mais importante é verificar se tens capacidade de virtualização do cpu (para a intel é vt-d ). Não é necessário e muito menos obrigatório as máquinas serem iguais. Podes ter uma mais potente e as restantes servirem só para aguentar a carga em caso de falha.
No meu caso tenho Debian na VM do HA, por ter outras VMs por base nessa distribuição (ex: OMV, …). O proxmox inclusive é também com base em Debian. Contudo é indiferente podia ser Ubuntu, …
Parece-me consensual que a melhor forma para se aceder ao HA é através de VPN, sem abertura de portas no router… mas neste caso como devemos configurar o HA?
Por exemplo, para uma nova configuração do Hassio, como deveremos configurar o acesso http, instalamos ou não o duckdns, deveremos encriptar as comunicações?
Podem-me dar a vossa opinião de como deverei e o que deverei configurar, tendo em conta que necessito comunicação mqtt (tasmota), zwave, zigbee, wireless e que pretendo adicionar brevemente alexa/google home e node-red?
Para o acesso normal ao HA via VPN basta http. Mas o problema está na utilização do Google Home, e penso que dá Alexa também, pois tens de ter um domínio com SSL para puderes utilizar.
Olá Luis Andrade!! O teu setup de rede é realmente inspirador. Gostava de desenhar um diagrama também da minha rede. Para fazeres esse desenho, utilizaste algum software específico? Se sim, qual foi? Obrigado.
Quem acede a casa por VPN e tem serviços de partilha de localização no telemóvel (ex: Owntracks) utiliza o cliente VPN sempre ligado ou usa outro estratagema fora da VPN e que não afecte “muito” a segurança? Para o google assistant dá para meter uma regra na firewall que permita entrada de trafego com origem num range de servidores conhecidos da google. Mas com owntracks não encontro solução…
 para garantir qos face a multicast, streams,..
 … por ter basicamente 3 redes iguais para desenvolvimento, testes e mais uma para trabalho… já sem contar com outras redes que vou criando e destruindo para algum projeto.

 já agora, qual é a tua operadora? Ligas da ONT (no caso de ser fibra) ao edgerouter? E que equipamento utilizas para o HA ?