# Invalid Certificate com o DuckDNS
**URL:** https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004
**Category:** Dúvidas
**Created:** [1 Março , 2019 17:45 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004 "2019-03-01T17:45:07Z")
**Posts on this page:** 20
**Page:** 1
### Author:  [@Fernmac](https://forum.cpha.pt/u/Fernmac)
#### Post date: [1 Março , 2019 17:45 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/1 "2019-03-01T17:45:08Z")
Boas pessoal,
Já estive a pesquisar e parece que o certificado do Duckdns apenas é válido por 90 dias. Assim, deixei de ter acesso pelo iPhone e em determinados browsers. Estranhamente, no Safari em casa, continua a funcionar embora não consiga ver informações do certificado.
Já tentei desinstalar e reinstalar o componente do Duckdns e da app no iPhone mas nada.
Alguém pode ajudar?
Obrigado
NET::ERR\_CERT\_DATE\_INVALID
Subject: [omeuurl.duckdns.org](http://omeuurl.duckdns.org)
Issuer: Let’s Encrypt Authority X3
Expires on: 25 Feb 2019
Current date: 1 Mar 2019
---
### Author:  [@j\_assuncao](https://forum.cpha.pt/u/j_assuncao)
#### Post date: [1 Março , 2019 18:30 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/2 "2019-03-01T18:30:30Z")
Quais são as configurações do addon do DuckDNS e o log (também do addon) quando arranca?
---
### Author:  [@Fernmac](https://forum.cpha.pt/u/Fernmac)
#### Post date: [1 Março , 2019 18:57 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/3 "2019-03-01T18:57:07Z")
Configurações:
```auto
{
"lets_encrypt": {
"accept_terms": false,
"certfile": "fullchain.pem",
"keyfile": "privkey.pem"
},
"token": "xxxxxxx-eaa3-xxxxx-bb9a-xxxxxxx",
"domains": [
"omeuurl.duckdns.org"
],
"seconds": 300
}
```
O Log é sempre igual:
```auto
Fri Mar 1 18:53:52 GMT 2019: OK
111.111.111.111
NOCHANGE
```
---
### Author:  [@j\_assuncao](https://forum.cpha.pt/u/j_assuncao)
#### Post date: [1 Março , 2019 19:47 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/4 "2019-03-01T19:47:59Z")
@Fernmac
Olha bem para a segunda linha das configurações do addon…
Está a dizer que não aceitas as condições da criação do certificado!
---
### Author:  [@Fernmac](https://forum.cpha.pt/u/Fernmac)
#### Post date: [2 Março , 2019 11:27 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/5 "2019-03-02T11:27:55Z")
Pois, quem não sabe é como quem não vê, fiz um copy/paste e nem me ocorreu de alterar esse valor.
Muito obrigado pelo reparo. Contudo, continuo a ter exatamente o mesmo erro. Já desinstalei o duck, reinstalei, criei outro token, e sempre o mesmo erro… ☹
```auto
Issuer: Let's Encrypt Authority X3
Expires on: 25 Feb 2019
Current date: 2 Mar 2019
PEM encoded chain:
-----BEGIN CERTIFICATE-----
MIIGXjCCBUagAwIBAgISA9T1K5AQl1/S4X0cIHld11d0MA0GCSqGSIb3DQEBCwUA
MEoxCzAJBgNVBAYTAlVTMRYwFAYDVQQKEw1MZXQncyBFbmNyeXB0MSMwIQYDVQQD
ExpMZXQncyBFbmNyeXB0IEF1dGhvcml0eSBYMzAeFw0xODExMjcxNjIxNDFaFw0x
```
---
### Author:  [@j\_assuncao](https://forum.cpha.pt/u/j_assuncao)
#### Post date: [2 Março , 2019 21:20 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/6 "2019-03-02T21:20:14Z")
@Fernmac
E como tens o port forwarding no router?
---
### Author:  [@Fernmac](https://forum.cpha.pt/u/Fernmac)
#### Post date: [3 Março , 2019 02:33 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/7 "2019-03-03T02:33:06Z")
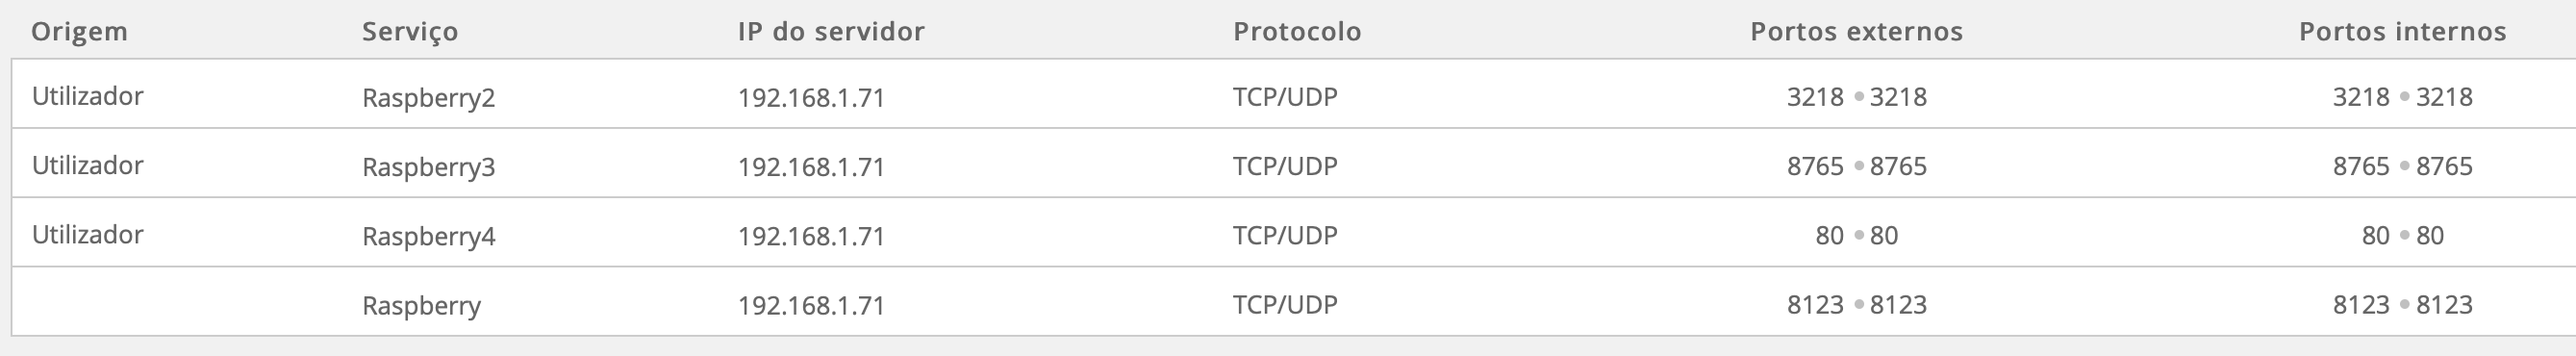
Está assim:
---
### Author:  [@j\_assuncao](https://forum.cpha.pt/u/j_assuncao)
#### Post date: [3 Março , 2019 02:43 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/8 "2019-03-03T02:43:49Z")
@Fernmac
Experimenta fazer forward da porta 80 externa para a 8123 interna. Depois de activado no router faz restart ao addon do DuckDNS e vê o que diz o log.
---
### Author:  [@Fernmac](https://forum.cpha.pt/u/Fernmac)
#### Post date: [3 Março , 2019 13:47 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/9 "2019-03-03T13:47:59Z")
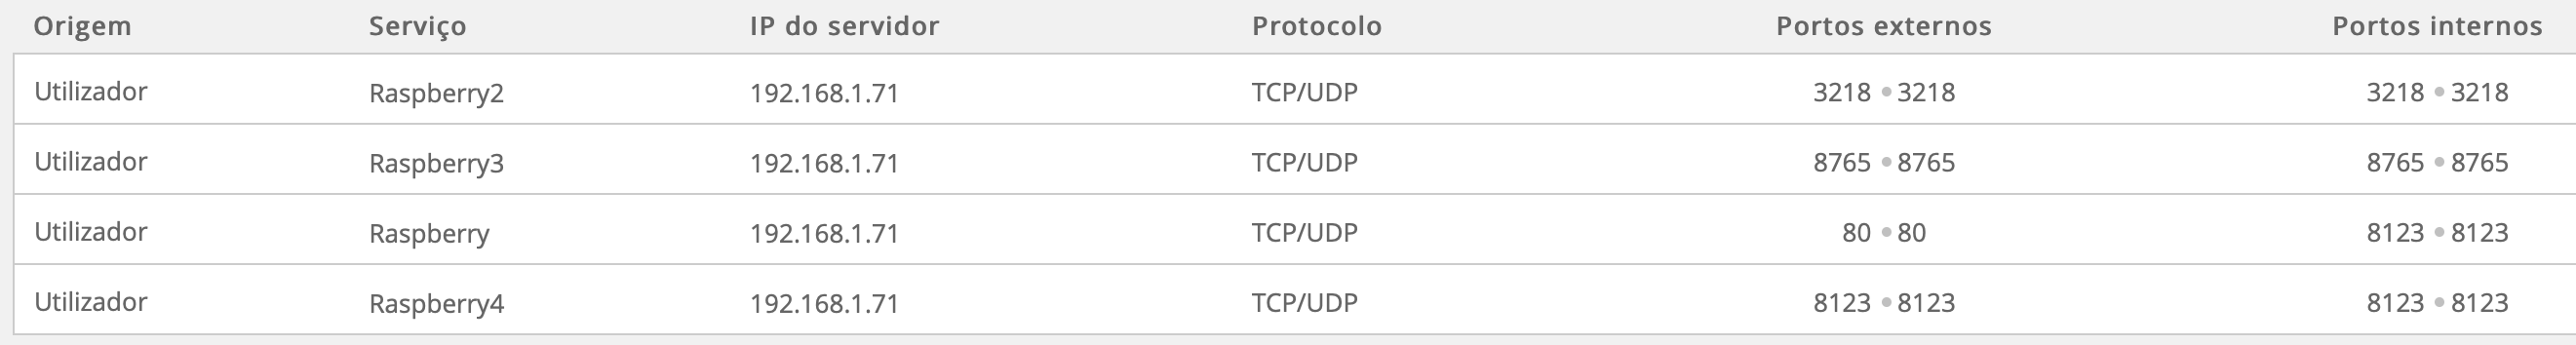
Ok! Desde já muito obrigado pela ajuda, finalmente consegui renovar o certificado com a preciosa ajuda.
Gostaria de saber se as portas que tenho abertas são as mais corretas:
---
### Author:  [@jgracio](https://forum.cpha.pt/u/jgracio)
#### Post date: [3 Março , 2019 15:12 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/10 "2019-03-03T15:12:23Z")
Boa tarde
Tenho um problema identico com a agravante do meu Kasperski parecer querer ser parte do problema.
Tudo parece bem mas nos meus dispositivos o certificados está marcado como não confiável e não consigo aceder do ipad (nem usando um endereço local nem via duckdns).
A estratégia de mudar o port forward da porta 80 no router não funciona porque (pressupostamente por razões de segurança) este não me permite.
Alguma ideia como “tornar” os certificados “trusted”?
Obrigado
---
### Author:  [@j\_assuncao](https://forum.cpha.pt/u/j_assuncao)
#### Post date: [3 Março , 2019 18:11 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/11 "2019-03-03T18:11:33Z")
@jgracio
Os certificados da Lets Encrypt são “trusted”! Nas configurações do Kaspersky desliga a verificação dos certificados.
---
### Author:  [@j\_assuncao](https://forum.cpha.pt/u/j_assuncao)
#### Post date: [3 Março , 2019 18:13 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/12 "2019-03-03T18:13:00Z")
@Fernmac
Sem saber o que tens instalado no HA não há maneira de responder. Para o HA apenas são precisas a porta 80 e 8123 .
---
### Author:  [@jgracio](https://forum.cpha.pt/u/jgracio)
#### Post date: [3 Março , 2019 21:32 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/13 "2019-03-03T21:32:58Z")
Obrigado Jorge
A verificação dos certificados já está desligada no Kaspersky, mas apenas afectava o meu acesso via windows.
Tenho instalado o hassio e a configuração do DuckDNS é
{
“lets\_encrypt”: {
“accept\_terms”: true,
“certfile”: “fullchain.pem”,
“keyfile”: “privkey.pem”
},
“token”: “xxxxxxxxxxxxxxxxxxxxxxxxxx”,
“domains”: [
“[ccc.duckdns.org](http://ccc.duckdns.org)”
],
“seconds”: 300
}
E a configuração http no configuration é
hppt:
base\_url: [https://XXX.duckdns.org:8123](https://XXX.duckdns.org:8123)
ssl\_certificate: /ssl/fullchain.pem
ssl\_key: /ssl/privkey.pem
Os erros que obtenho são no pc windows e no ipad são:
Quando acedo via hassio.local, dá falha que ligação no ecran com o simbolo do ha, com a mensagem
Unable to connect to Home Assistant. e com a opção de retry. Quando acedo a retry aparece-me o ecran para login que após introduzido correctamente volta a dar falha de ligação.
Quando acedo via duckdns apenas me aparece um ecran de erro 🙂
Forbidden
You don’t have permission to access /UI on this server.
Additionally, a 404 Not Found error was encountered while trying to use an ErrorDocument to handle the request.
Nesta altura estou sem conseguir aceder ao ha e não sei porquê uma vez que “aparentemente” nada fiz que me parecesse relevante para a segurança do ha.
Agradeço a ajuda.
---
### Author:  [@j\_assuncao](https://forum.cpha.pt/u/j_assuncao)
#### Post date: [3 Março , 2019 21:38 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/14 "2019-03-03T21:38:11Z")
O teu base URL deve ser sempre o teu IP interno e sem prefixo. Altera para:
`base_url: xxx.xxx.xxx.xxx:8123`
P.S.: Lê a FAQ sobre como publicar código…
---
### Author:  [@jgracio](https://forum.cpha.pt/u/jgracio)
#### Post date: [3 Março , 2019 22:38 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/15 "2019-03-03T22:38:55Z")
Uma vez mais obrigado, parece que estou parcialmente salvo.
No windows ficou a funcionar dentro da lan mas não consigo aceder no ipad.
Quanto ao duckdns continua a dar erros - tenho que pensar se quero manter esta funcionalidade - passei um fds de volta de certificados de acesso e relações de confiaça entre redes e dispositivos em vez de me divertir a automatizar a minha vida doméstica. 😕 Serei só eu?
O que queres dizer com “Lê a FAQ sobre como publicar código…”? FAQ aqui no CPHA? Publicar que tipo de código?
---
### Author:  [@RodolfoVieira](https://forum.cpha.pt/u/RodolfoVieira)
#### Post date: [3 Março , 2019 22:41 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/16 "2019-03-03T22:41:28Z")
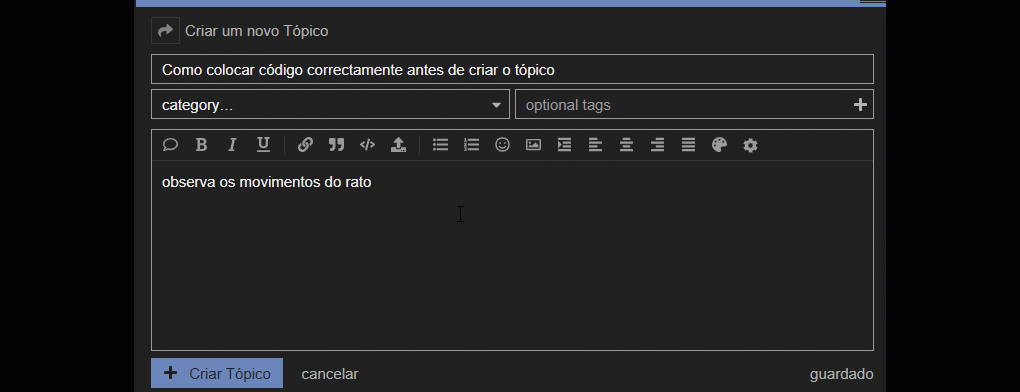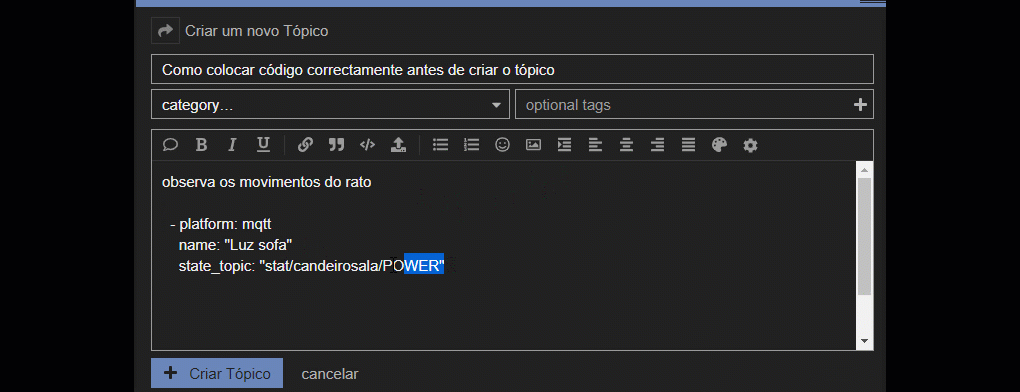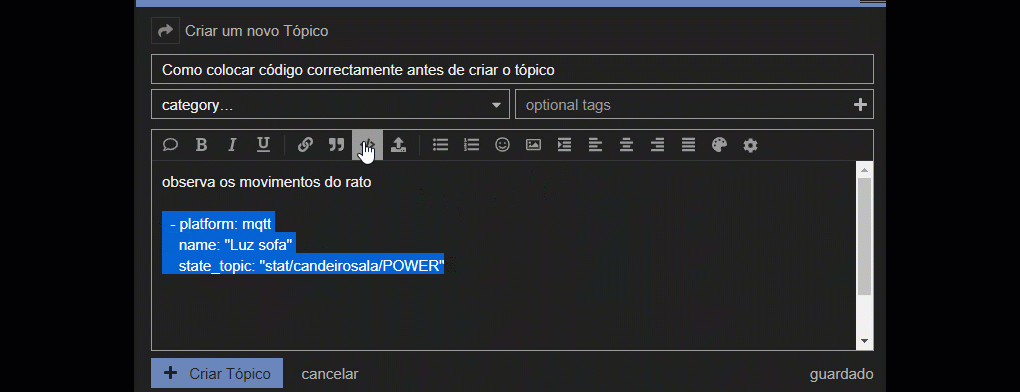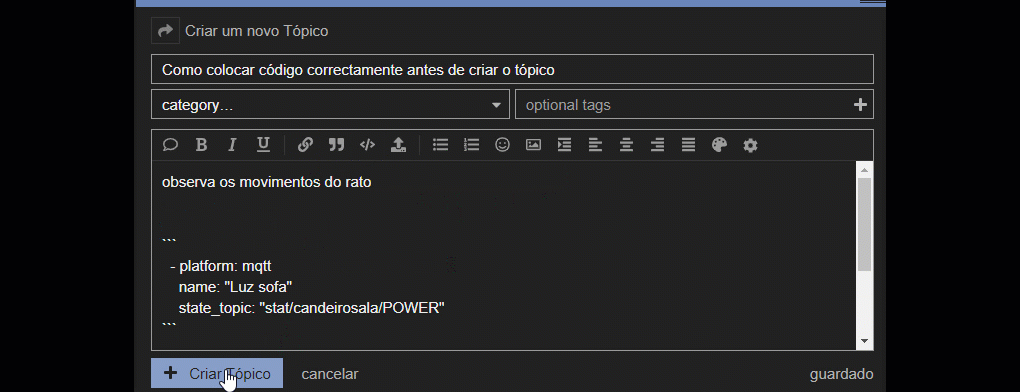
@jgracio quando publicares código deves sublinhar o texto que queres transformar em código e clicar no icone \. Deverá existir um espaço antes e outro depois do bloco de código para que funcione correctamente. O código em Yaml é muito sensível aos espaçamentos e sem o código devidamente formatado não te poderemos ajudar.`
Vê um exemplo:
---
### Author:  [@jgracio](https://forum.cpha.pt/u/jgracio)
#### Post date: [3 Março , 2019 22:53 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/17 "2019-03-03T22:53:57Z")
Ok, entendido.
As minhas desculpas pela falta de disciplina.
---
### Author:  [@j\_assuncao](https://forum.cpha.pt/u/j_assuncao)
#### Post date: [3 Março , 2019 22:55 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/18 "2019-03-03T22:55:49Z")
@jgracio
Explica com pormenores como tens a tua rede montada e como tens o teu HA instalado. Posso ter uma solução para isso.
---
### Author:  [@jgracio](https://forum.cpha.pt/u/jgracio)
#### Post date: [4 Março , 2019 00:49 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/19 "2019-03-04T00:49:39Z")
Tenho apenas uma subnet com um router da vodafone que liga à wan. O meu hassio 0.88.1, HassOS 2.10, está instalado num RPi ligado por ethernet directamente ao router.
O meu router da vodafonte tem um port forward da porta de entrada 433 para a porta interna 8123 que por sua vez aponta para o hassio.
Tudo isto tem funcionado com frequentes erros relativos ao certificado que entretanto foram minimizados por ter desligada a verificação dos certificados pelo kaspersky. Nesta altura não apenas consigo aceder ao hassio directamente ao por hpps://xxx.xxx.xxx.xxx:8123 .
Diz-me por favor se há mais algum detalhe sobre a rede e configuração que penses ser relevante para a análise do problema.
OS meus agradecimentos …
---
### Author:  [@j\_assuncao](https://forum.cpha.pt/u/j_assuncao)
#### Post date: [4 Março , 2019 01:01 UTC](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004/20 "2019-03-04T01:01:16Z")
O problema poderá estar nos port forwards. Tenta por tudo directo para o HA (80\>8123, 443\>8123 e 8123\>8123).
O que te aconselhava era mudares o teu tipo de instalação para raspassio. Ficas com mais controlo sobre o SO e todas as funcionalidades do Hassio.
> [@De Hassio para "RaspAssio"](https://forum.cpha.pt/t/de-hassio-para-raspassio/961):
>
> Este tutorial é um complemento ao publicado no nosso site em [CPHA.pt - Hass.io (Raspbian + Docker)](https://cpha.pt/guias-instalacao/hass-io-raspbian-docker) e escrito pelo @Fl4v10. Em primeiro lugar, esclarecer que ‘RaspAssio’ é um “Hassio” (Homeassistant+Supervisor) a correr em cima de Raspbian em vez de correr em HassOS e que apenas funciona no Rpi 3B e 3B+. O intuito desta alteração é poder ter controlo sobre o host e desta forma correr alguns serviços adicionais no PI. Instalação do Raspbian Download do Raspbian disponível [aqui](https://www.raspberrypi.org/downloads/raspbian/). ---------\> A…
Se tiveres um domínio teu (são muito baratos) podes instalar o nginx+certbot para teres https e certificado. Dentro da tua rede interna o HA funciona em `http://ip_do_ha:8123` e de fora funciona com `https://dominio.tld`
[Próxima página](https://forum.cpha.pt/t/invalid-certificate-com-o-duckdns/2004.md?page=2)